IT-Sicherheit: Experte: Software-Schwachstellen bleiben länger ein Problem
Експерт попередив: уразливості в програмному забезпеченні залишатимуться проблемою довше
Зловмисники можуть використати нові уразливості за лічені хвилини чи години, тоді як їх усунення займає значно більше часу. За словами експерта Кіберагенції Німеччини, штучний інтелект може допомогти змінити цю ситуацію в майбутньому.
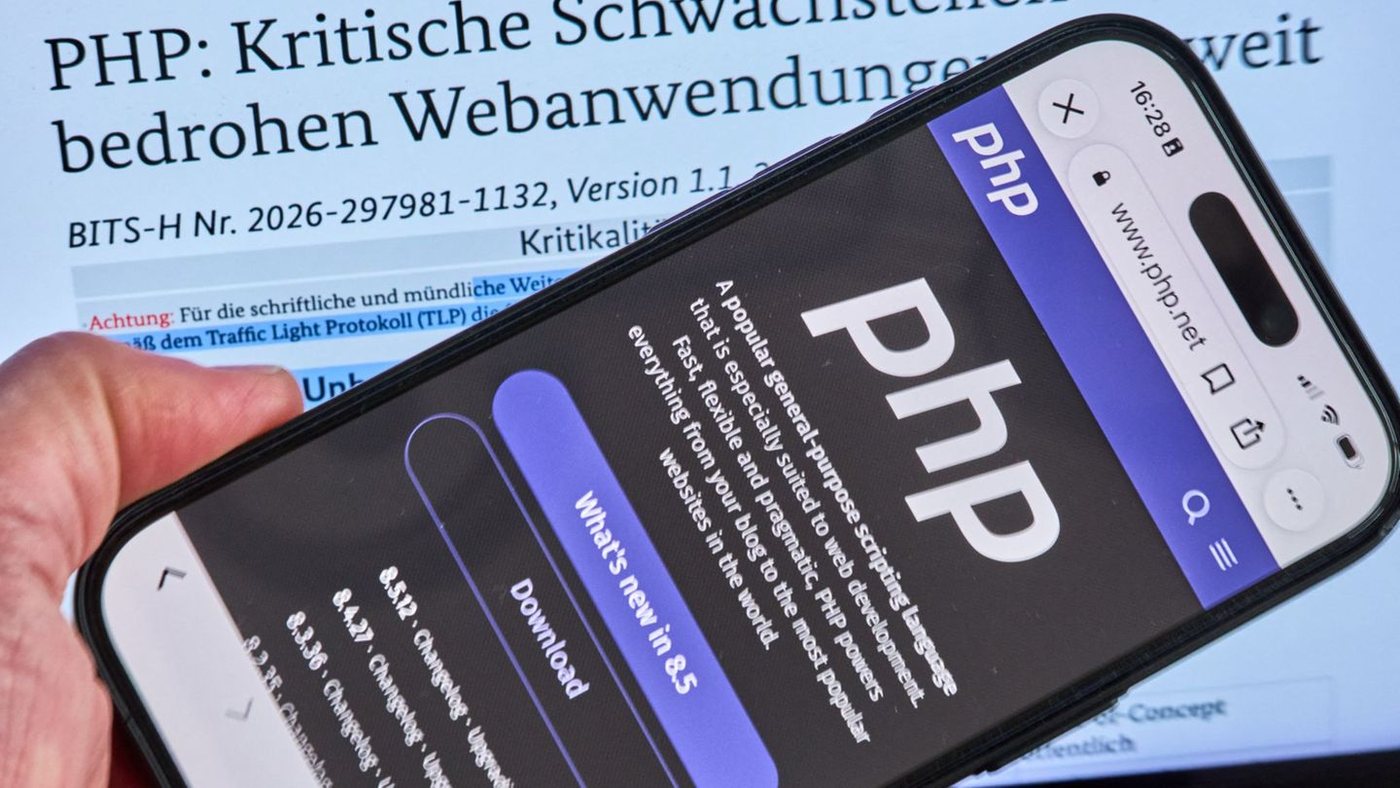
Зловмисники тепер можуть проаналізувати нову уразливість у програмному забезпеченні та розробити атаку за кілька хвилин або годин. Раніше на це часто йшли тижні чи місяці. Про це повідомляє експерт федеральної Кіберагенції Німеччини, який зазначає, що проблема, ймовірно, триватиме ще певний час.
Даніель Гіле, керівник відділу ключових технологій Кіберагенції, сказав агентству dpa: «Ми, імовірно, зараз перебуваємо в маленькій долині сліз». Він пояснив, що згодом може настати плато, адже програмне забезпечення не може мати нескінченну кількість вразливостей. Наразі ж перевага на боці атакуючих. Гіле також зазначив, що в такій ситуації важливо не лише швидко знаходити проблему, а й так само швидко її закривати, однак саме цей етап зазвичай затримується.
Найбільш показовим прикладом стала серйозна уразливість у широко поширеній мові програмування PHP. Усунення таких проблем відбувається децентралізовано, тобто кожен оператор має самостійно встановлювати оновлення на своїх системах, і це займає значно більше часу. Багато операторів вебсайтів повернули свої ресурси в мережу лише через кілька годин або понад добу після встановлення оновлень. Саме цей розрив між появою атаки та її усуненням і створює головний ризик.
Федеральне відомство з безпеки в інформаційній техніці (BSI) оцінює ризик цієї уразливості як надзвичайно високий. Станом на зараз державні органи не повідомляли про успішні атаки на федеральну адміністрацію. Цифрове міністерство перевіряє, чи не витекли дані, і поки що результатів цієї перевірки не оприлюднено.
Що це не поодинокий випадок, свідчить аналіз американського ІТ-концерну IBM. Його команда безпеки X-Force зафіксувала різке зростання кількості відомих уразливостей у великих виробників програмного забезпечення, зокрема Microsoft, Oracle та браузера Google Chrome. З січня по вересень цього року їх було щонайменше 10 124, що приблизно на 578 відсотків більше, ніж за аналогічний період минулого року. Понад половину цих уразливостей, виявлених за допомогою ШІ, за галузевою системою оцінювання класифікували як високий або критичний ризик. Це означає, що більшість нових проблем мають серйозні наслідки для користувачів і бізнесу.
Гіле вважає, що в майбутньому ШІ допомагатиме писати програмний код, який буде менш вразливим для атак. Кіберагенція готує дослідницьку програму, оголошення про яку має бути опубліковане найближчим часом. Ще далі йдуть міркування про використання самого штучного інтелекту як основи операційної системи. Такий підхід міг би означати принципово іншу архітектуру, де уразливість однієї програми не впливала б на всі системи, що її використовують. Втім, серед фахівців з операційних систем ця ідея є дискусійною. Кіберагенція має експериментальне завдання дослідити цю можливість, однак поки що неясно, наскільки такий підхід буде реалістичним. «Це справді повністю відкрите дослідницьке питання. Наразі, мабуть, ніхто не може на нього відповісти», сказав Гіле.
15